Une faille critique dans le langage de programmation PHP a conduit plusieurs organismes publics tunisiens à suspendre temporairement leurs services en ligne. Après la Société tunisienne de l’électricité et du gaz (Steg), l’Agence tunisienne de coopération technique (Atct) a annoncé, le 23 octobre, la mise hors service de son site à titre préventif. À l’origine de ces décisions, deux vulnérabilités informatiques susceptibles de permettre à un attaquant d’exécuter du code à distance sur un serveur exposé. L’Agence nationale de la cybersécurité (ANCS) a publié une alerte le 21 octobre, invitant les responsables des systèmes concernés à appliquer les correctifs disponibles. La situation soulève des questions sur la sécurité des plateformes numériques en Tunisie, alors que les administrations et les entreprises dépendent de plus en plus de leurs services en ligne.
Les deux vulnérabilités, référencées CVE-2026-109618 et CVE-2026-109619 et regroupées sous l’appellation “PHP2Shell”, ont été signalées dans le langage PHP, utilisé pour faire fonctionner une grande variété de sites et d’applications web. Leur niveau de gravité atteint 9,2 sur 10 selon le système d’évaluation CVSS 4.0. Elles peuvent notamment exposer les serveurs vulnérables à une exécution de code à distance, à une interruption de service ou à une atteinte à la confidentialité et à l’intégrité des données. Le 21 octobre, l’équipe de développement de PHP a publié des versions corrigées, notamment les versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12.
En Tunisie, l’ANCS a relayé l’alerte dans son bulletin (tunCERT/Vuln.2026-657), publié le 21 octobre. L’agence y précise les versions concernées et recommande une mise à jour vers les versions corrigées. Cette alerte ne signifie pas que tous les sites utilisant PHP sont compromis. Elle appelle toutefois les organismes concernés à vérifier leurs installations et à sécuriser les serveurs accessibles depuis Internet.
La Steg a été parmi les premiers organismes tunisiens à annoncer une interruption de ses services en ligne. Dans un communiqué, l’entreprise publique a indiqué que son site serait temporairement désactivé afin de prévenir les risques liés à la vulnérabilité signalée à l’échelle internationale. L’ATCT a pris une mesure similaire le lendemain. Dans un communiqué publié sur sa page officielle Facebook, l’agence a expliqué que la suspension visait à protéger son système numérique et les données de ses utilisateurs. Elle a indiqué qu’elle informerait le public dès le rétablissement de ses services. L’Office de la topographie et du cadastre (OTC) figure également parmi les organismes dont l’interruption temporaire a été rapportée par la presse tunisienne.
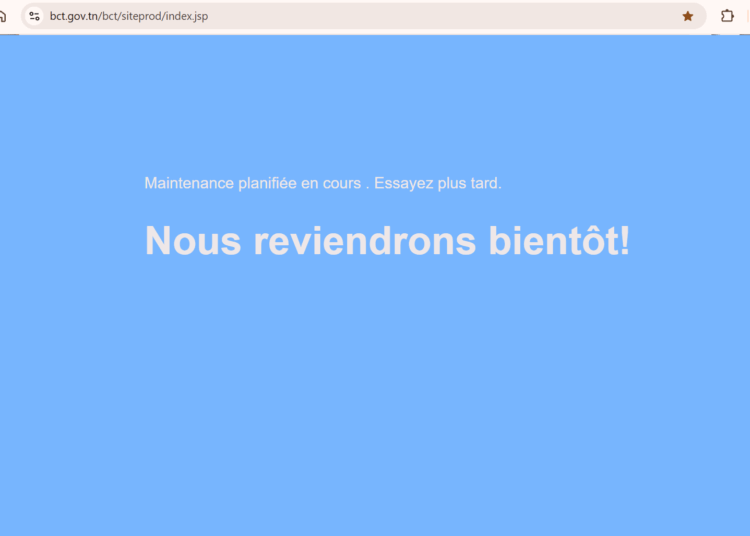
Le cas de la Banque centrale de Tunisie (BCT), dont le site a également été signalé comme inaccessible, doit être distingué de ces annonces. À ce stade, aucune confirmation officielle consultée ne permet d’attribuer cette indisponibilité à la faille PHP2Shell. Une opération de maintenance, un incident technique ou une mesure de sécurité restent des possibilités à vérifier auprès de l’institution. L’indisponibilité d’un site ne constitue pas, à elle seule, une preuve de piratage.
Ces interruptions s’inscrivent dans un contexte international marqué par la réaction rapide de plusieurs administrations et entreprises à la découverte des vulnérabilités. Des services publics européens ont également été temporairement mis hors ligne afin de permettre aux équipes techniques de sécuriser leurs systèmes. La diffusion d’un correctif ne suffit cependant pas toujours à écarter tout risque. Les responsables informatiques doivent aussi vérifier que la mise à jour a bien été appliquée et rechercher d’éventuelles traces d’activité suspecte antérieure à la publication de l’alerte.