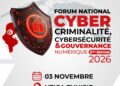
Une transaction numérique sécurisée ne suffit pas : encore faut-il pouvoir prouver qui l’a effectuée, à quel moment, avec quel consentement et si son contenu a été modifié. C’est l’un des enjeux soulevés lors de la deuxième édition du Forum national de la cybercriminalité, de la cybersécurité et de la gouvernance numérique, organisé le 3 novembre 2026 par ESPRIT, en partenariat avec BTK Bank, au siège de l’UTICA à Tunis.
Au-delà de la protection des systèmes informatiques contre les cyberattaques, les échanges ont mis en évidence un autre défi pour les entreprises et les institutions: construire des dispositifs numériques capables de produire des preuves fiables, notamment en cas de fraude, de litige ou de contrôle. C’est précisément le sujet abordé par Nizar Ben Neji, conseiller international en transformation digitale, lors de sa conférence consacrée à la preuve électronique, à sa valeur juridique et à ses perspectives d’évolution. Son constat est simple : la question de la preuve doit être intégrée dès la conception d’un service numérique, et non traitée après l’apparition d’un problème. Lorsqu’une entreprise dématérialise une procédure, elle doit également prévoir comment conserver les traces des opérations et établir leur authenticité. Pour illustrer cette nécessité, il a pris l’exemple d’une opération bancaire réalisée au guichet. Dans une procédure classique, le client dispose d’une copie de l’opération, d’une date, d’un cachet et de signatures. Ces éléments permettent notamment d’identifier les personnes impliquées, de confirmer l’opération et d’en conserver une trace.
La dématérialisation doit reproduire ce même niveau de confiance. Un simple code reçu par SMS ne remplace pas nécessairement une identité électronique officielle. De même, les signatures manuscrites doivent trouver leur équivalent dans des mécanismes de signature électronique et de cachet électronique permettant de vérifier l’intégrité et l’authenticité des documents. 0Nizar Ben Neji insiste également sur l’importance de l’horodatage, qui permet d’établir la date et l’heure d’une opération, ainsi que sur l’archivage électronique à long terme. L’objectif est de pouvoir retrouver une preuve et vérifier sa fiabilité plusieurs années après la réalisation d’une transaction. Il distingue quatre grandes catégories de preuves électroniques : les preuves cryptographiques, notamment les signatures et cachets électroniques ; les preuves biométriques, comme la reconnaissance faciale ou les empreintes digitales ; les preuves audiovisuelles, telles que les enregistrements et les captures d’écran ; et les traces informatiques conservées dans les journaux des systèmes. Ces éléments ne concernent pas uniquement les enquêtes liées à la cybercriminalité. Ils peuvent également servir dans les procédures judiciaires, les litiges commerciaux, les démarches administratives, les audits et les contrôles réglementaires ou fiscaux.
La cybersécurité entre dans les décisions de gouvernance
Cette problématique concerne directement les entreprises, particulièrement celles qui accélèrent leur transformation digitale. Pour BTK Bank, la cybersécurité ne peut plus être considérée comme une simple question informatique ou une dépense technique. Prenant la parole lors de l’ouverture du forum, son directeur général, Lassaad Ben Romdhane, a rappelé que la digitalisation des services financiers, le développement des paiements électroniques, l’exploitation des données et l’intelligence artificielle créent de nouvelles possibilités pour le secteur bancaire, mais également de nouvelles vulnérabilités. Une cyberattaque peut perturber la continuité des activités, exposer des données sensibles et porter atteinte à la réputation d’une banque. Dans ce secteur, la confiance des clients constitue un actif essentiel. Le dirigeant a indiqué que BTK Bank avait engagé, depuis septembre 2021, un programme de transformation dans lequel le numérique occupe une place stratégique. Cette évolution implique, selon lui, de renforcer continuellement les mécanismes de contrôle, les procédures, la sensibilisation des collaborateurs et les capacités d’anticipation des menaces. Il a surtout insisté sur une dimension souvent sous-estimée : le capital humain. La cybersécurité ne relève pas uniquement des spécialistes informatiques. Elle concerne chaque collaborateur et chaque utilisateur des services numériques. La formation et la sensibilisation deviennent ainsi des composantes essentielles de la gestion des risques.
ESPRIT mise sur la recherche et le rapprochement avec les entreprises
Pour ESPRIT, l’enjeu est également de préparer les compétences nécessaires à cette évolution. Son président-directeur général et fondateur, Tahar Ben Lakhdar, a défendu le rôle de la recherche dans les établissements d’enseignement supérieur privés. Il a rappelé qu’une école d’ingénieurs doit conserver une longueur d’avance sur son environnement économique pour rester pertinente face aux évolutions technologiques. C’est dans cette logique qu’ESPRIT consacre une partie de ses ressources à la recherche, avec l’objectif de former des ingénieurs et des gestionnaires directement opérationnels pour les entreprises. Le partenariat avec BTK Bank s’inscrit dans cette volonté de rapprocher le monde académique des réalités professionnelles. Les entreprises ont besoin de profils capables de maîtriser les technologies, mais également de comprendre les risques, les contraintes réglementaires et les enjeux économiques associés à la transformation numérique. Au final, les discussions de cette deuxième édition du forum dépassent la seule question de la protection informatique. Elles posent celle de la capacité des entreprises tunisiennes à construire une économie numérique fondée sur des transactions fiables, des données protégées, des preuves juridiquement exploitables et des compétences adaptées.
Un enjeu d’autant plus important que la transformation digitale ne peut produire durablement de la valeur sans confiance.