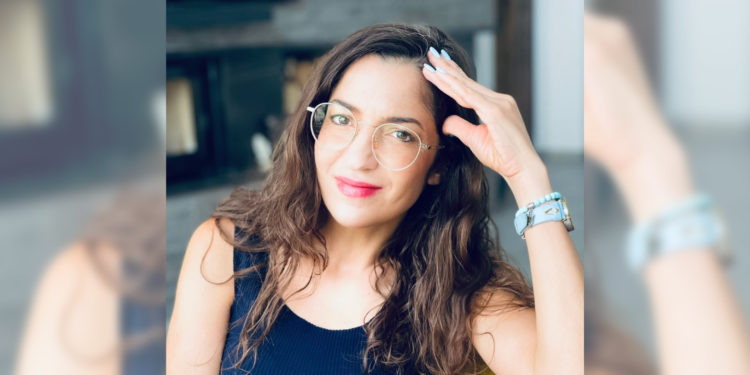
L’émergence d’un risque cyber, toujours de plus en plus prégnant, alourdit la tâche des dirigeants. Ils sont tenus de mettre en place des règles de cybergouvernance pour protéger leurs entreprises. Myriam Khelifi, Partner, Technology Risk & Cybersecurity chez EY, explique dans cette interview quelle approche adopter pour appréhender cette responsabilité.
Les cyberattaques font de plus en plus la une de l’actualité économique aussi bien en Tunisie que dans le monde. Comment qualifiez-vous le niveau de risque réel?
Au niveau mondial, depuis plusieurs années, les cyberattaques ne cessent d’augmenter en nombre et leur impact financier sur les entreprises ne cesse de croître. A titre d’illustration, une chaîne hôtelière mondiale a annoncé il y a quelques années l’exfiltration des données confidentielles de 400 millions de clients, un géant industriel mondial a été également amené à isoler informatiquement chacune de ses usines pour empêcher la propagation d’une cyberattaque. Les pertes se chiffrent à chaque fois en centaines de millions de dollars. En Tunisie, nous ne sommes pas épargnés non plus, plusieurs entreprises ont récemment communiqué sur les cyberattaques dont elles ont été victimes.
Qui est à l’origine de ces attaques? Et, finalement, quel est leur objectif?
L’édition 2021 de Global Information Security Survey, une étude que EY effectue tous les ans, montre que 23% des attaques sont réalisées par des groupes criminels organisés, 21% par des groupes sponsorisés par des Etats et 20% par des acteurs internes inattentifs ou inconscients du risque. Les raisons sont d’abord d’ordre financier, puisque les groupes criminels vont réclamer une rançon, appelée ransomeware dans le langage technique. Il y a également des actions à motivation géopolitique, à travers l’intervention indirecte des Etats, et enfin la négligence de la part des salariés des entreprises.
Il semble que les cyberattaques soient très sophistiquées. Il serait donc très difficile à l’entreprise de s’y opposer. Qu’en est-il au juste?
Tous les cas de figure existent. La plupart des attaques ne sont pas très sophistiquées. Les hackers utilisent, du moins dans un premier temps, des robots afin de forcer le dispositif de sécurité du système d’information de l’entreprise. Ces premières approches sont ensuite suivies d’attaques plus personnalisées, qui emploient de leur côté des méthodes et des outils beaucoup plus élaborés. C’est la raison pour laquelle nous recommandons aux entreprises de se montrer proactives en matière de cybersécurité, car un premier niveau intermédiaire de sécurité permet déjà de repousser des attaques peu sophistiquées.
Le télétravail a-t-il augmenté la vulnérabilité des entreprises en matière de cybersécurité?
Clairement oui, et ce, pour plusieurs raisons. D’abord, parce que le télétravail s’est imposé aux entreprises dans un délai très court, puisque celles-ci ont dû s’adapter en urgence au travail à distance dans le contexte Covid de 2020. Ensuite, parce qu’une fois la période d’urgence passée, de nombreuses entreprises ont négligé l’impératif de renforcer la sécurité globale de leur système d’information. Pour ces entreprises, je recommande qu’à court terme, les directeurs des systèmes d’information et les responsables de la sécurité des systèmes d’information conduisent des évaluations rapides des risques et redéfinissent les priorités des projets de cybersécurité. En outre, elles peuvent tirer profit des capacités des tierces parties pour pouvoir disposer de personnel et de ressources supplémentaires afin de se protéger des nouvelles menaces. Parallèlement à ces actions, les entreprises devraient préinstaller et configurer des ordinateurs portables, des tablettes et des lecteurs cryptés que les employés peuvent utiliser lorsqu’ils travaillent à domicile. Elles doivent développer des procédures de télétravail, déployer une formation de sensibilisation à la sécurité dans un environnement virtuel et, enfin, redéployer le personnel cyber pour un support technique permanent aux télétravailleurs, avec une assistance sur des sujets tels que l’utilisation du VPN ou la sécurisation des appareils personnels.
La cybercriminalité est aujourd’hui une réalité qui devient de plus en plus virulente. Est-ce à dire que l’entreprise tunisienne est condamnée à vivre avec ce risque?
Surtout pas! Aujourd’hui, toute entreprise performante a un système d’information ouvert, utilisant des technologies telles que le cloud ou mettant à la disposition de ses clients des applications mobiles. Effectivement, cela est porteur de risques pour l’entreprise. Mais les réponses à la maîtrise de ces risques existent. J’en citerai trois. D’abord, l’engagement du top management doit être total. Il est essentiel que les entreprises développent des structures de reporting et des moyens pour quantifier la valeur de la cybersécurité qui trouvent écho auprès du conseil d’administration. Elles devront alors mettre en œuvre des structures de gouvernance adaptées à l’objectif: les conseils d’administration et les dirigeants devraient reconsidérer leurs reportings et outils de contrôle budgétaire pour refléter le nouveau rôle de la cybersécurité au cœur de l’innovation. Il faut ensuite développer un ensemble d’indicateurs clefs de performances et de risques pour communiquer une vision centrée sur les risques dans les rapports de direction. C’est ce que l’on appelle la cyber-gouvernance. Ensuite, il faut faire de la cybersécurité un catalyseur clef dans la transformation digitale de l’entreprise, en l’intégrant dans les processus métiers à travers l’utilisation d’une approche “Sécurité par construction”. L’intégration de la cybersécurité dans la phase de planification de chaque nouvelle initiative commerciale est le modèle optimal, car elle réduit l’énergie et les dépenses liées au tri des problèmes après coup et renforce la confiance dans un produit ou un service dès le départ. Il faut que la cybersécurité devienne beaucoup plus intégrée et collaborative. Enfin, il faut doter le responsable de la sécurité du système d’information de nouvelles compétences, car les leaders de la cybersécurité doivent avoir un sens commercial, une capacité à communiquer dans un langage que l’entreprise comprend et une volonté de trouver des solutions aux problèmes de sécurité plutôt que de dire «non». Il est important que les entreprises veillent à mettre en place des actions et initiatives qui permettent de simplifier le langage technique auprès des métiers et de les impliquer de manière concrète dans la démarche de gestion des risques liés à la cybersécurité ou à l’informatique.
Dans le cas où une entreprise fait face à une cyberattaque, quel serait votre conseil et quelles mesures correctives pourraient être entreprises?
Actionner l’étape «Recovery» (reprise en français) en se basant sur le standard de cybersécurité NIST Cybersecurity Framework (CSF) publié par US National Institute of Standards and Technology. Celui-ci constitue un ensemble de directives structurées en 5 étapes ou fonctions pour atténuer les risques de cybersécurité. Cette étape vient en dernier et n’est actionnée que si et seulement si les quatre étapes précédentes échouent: identifier, protéger, détecter et répondre aux risques de cybersécurité. J’encourage vivement les entreprises et les décideurs à mettre en place une gouvernance de la cybersécurité efficace et efficiente qui leur permet d’identifier et de comprendre de manière précoce les risques, à établir les contrôles nécessaires qui permettent de sécuriser leur environnement de contrôle interne, à avoir les moyens qui permettent de détecter en temps opportun les incidents de cybersécurité et d’y répondre efficacement. L’étape Recovery est peu décrite même au niveau du NIST CSF Framework ou d’autres standards, et les conséquences pourraient parfois être très graves et impacter la résilience des entreprises et même menacer leur continuité d’activité.
Le mot de la fin.
Je suis amenée à intervenir dans différents pays, aussi bien au Moyen-Orient, en Europe qu’en Afrique. Je reste confiante quant à la capacité des entreprises tunisiennes à se prémunir contre ce risque majeur que constitue le manque de cybersécurité. Et pour cause: il existe en Tunisie un écosystème favorable comprenant des fournisseurs et des intégrateurs de solutions de cybersécurité et des cabinets de conseil spécialisés. En revanche, les prochaines années doivent être celles du sursaut des entreprises tunisiennes, d’abord à travers une plus forte prise de conscience et ensuite par un véritable passage à l’action.